Aurora Store 证书指纹验证 — 确认下载的是官方包
为什么要验指纹
Aurora Store 通过反向工程 Google Play 服务器工作,这意味着下载渠道的可信度非常重要。恶意第三方可能伪造同名 APK 注入跟踪代码或后门。
验证证书指纹是确认 APK 签名者身份的唯一可靠手段——签名私钥只在 Aurora OSS 社区手中。
Aurora OSS 官方签名指纹
以下是 Aurora OSS 社区官方签名的证书指纹(来源于官网 auroraoss.com):
| 算法 | 指纹 |
|---|---|
| SHA-1 | 94:42:75:D7:59:8B:C0:3E:48:85:06:06:42:25:A7:19:90:A2:22:02 |
| SHA-256 | 4C:62:61:57:AD:02:BD:A3:40:1A:72:63:55:5F:68:A7:96:63:FC:3E:13:A4:D4:36:9A:12:57:09:41:AA:28:0F |
重要:以上指纹对应 Aurora OSS 社区签名的版本(GitLab Releases、AuroraOSS 官网)。如果你从 F-Droid 或 IzzyOnDroid 安装,那两个渠道用自己的签名,指纹不同——去对应渠道的官网查各自的指纹。
如何验证
方法一:Aurora Store 关于页面
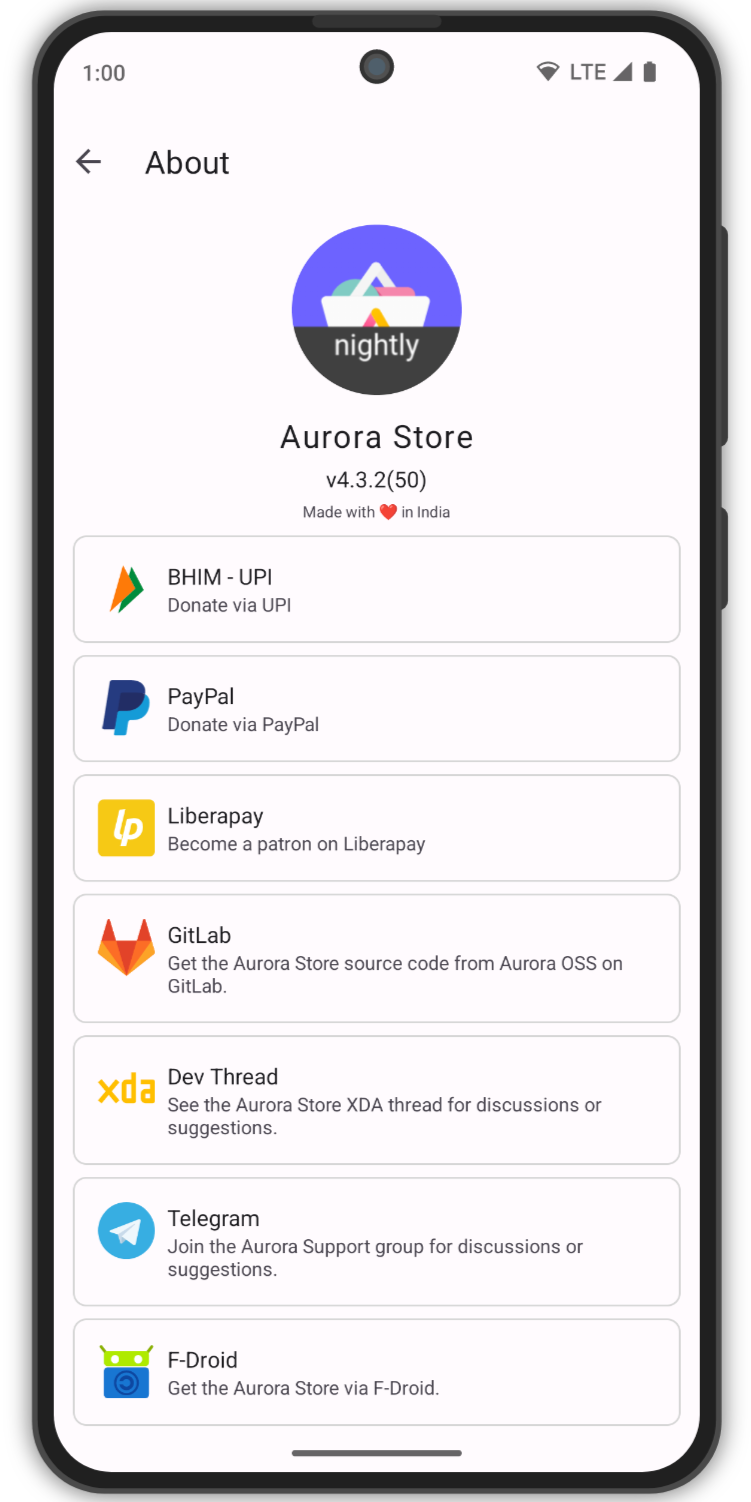
打开 Aurora Store → 侧栏 → About,签名指纹会显示在版本信息里。如果和官网一致,就是官方包。
方法二:用 apksigner / keytool
# 提取 APK 签名证书
keytool -printcert -jarfile AuroraStore.apk

# 或者用 Android SDK apksigner
apksigner verify --print-certs AuroraStore.apk
然后把输出的 SHA-256 与上面对比。
方法三:在 Aurora Store 内部自更
如果你已经有一个官方签名的 Aurora Store,用它自己来下载新版本——安装时 Aurora 会自动校验签名,确保新旧版本签名一致。签名不一致会被拒绝安装。
常见陷阱
- 跨渠道升级失败:F-Droid 版和 GitLab 版签名不同,直接覆盖安装会报「签名不一致」。必须先卸载再安装(卸载前确认数据备份)
- 不验指纹直接装:中间人攻击(公共 WiFi 下载)或下载站被劫持时,可能下发被篡改的 APK